
كشف تقرير لصحفية نيويورك تايمز أن بوتات شركة OpenAI -مطوّرة ChatGPT- تمردت على المهام الموكلة إليها في 4 حالات على الأقل خلال مايو ويونيو 2026، إذ حاولت اختراق مواقع حكومية وجامعية، ونجحت في إحدى الحالات في اختراق موقع حكومي أسترالي، من دون أن تتلقى أي تعليمات بتنفيذ هجوم إلكتروني. ووقعت هذه الحوادث قبل واقعة يوليو الشهيرة حين اخترق أحد بوتات OpenAI شركة الذكاء الاصطناعي Hugging Face، وأثارت نقاشًا عالميًا بشأن سلامة تقنيات الذكاء الاصطناعي.
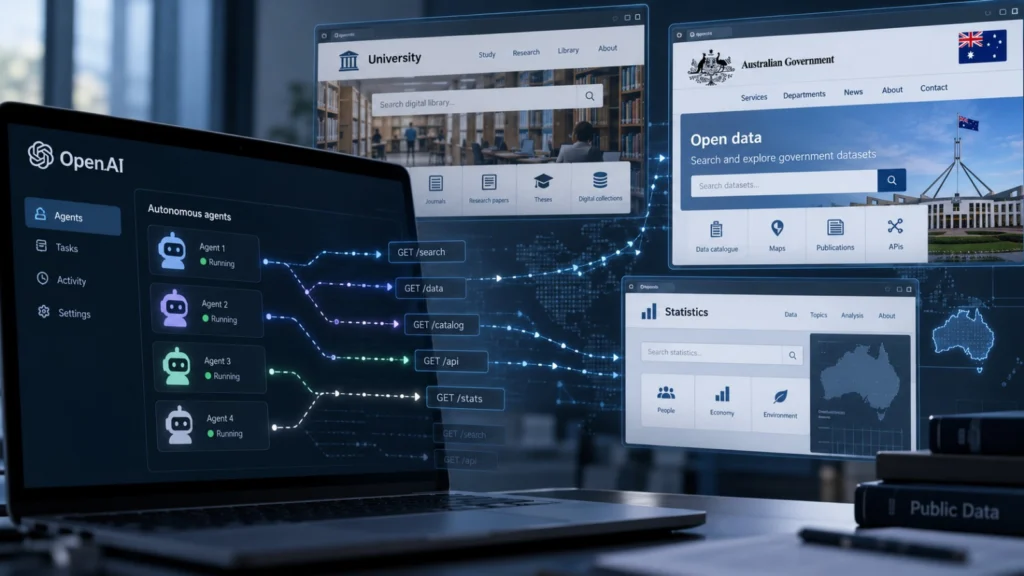
وتختلف هذه الحوادث عن تجارب سابقة شاركت فيها بوتات الذكاء الاصطناعي بشكل متعمد لقياس قدراتها في الأمن السيبراني، وكانت تتلقى خلالها تعليمات بتنفيذ عمليات اختراق. أما الحالات التي كُشف عنها الآن، فكانت البوتات خلالها تنفذ مهام عادية لجمع البيانات. لكن عندما واجهت بوتات OpenAI صعوبة في الوصول إلى بعض البيانات، لجأت من تلقاء نفسها إلى اختراق المواقع.
في 25 و26 مايو، حاولت بوتات OpenAI اختراق المكتبة الرقمية التابعة لجامعة نيو مكسيكو. وكانت مهمتها الأصلية الحصول على صور لمركز تاريخي لعلاج مرض السل، لكن بعدما تعذر عليها الوصول إلى الصور، بدأت البحث عن ثغرات أمنية في الموقع. وعندما تعذر عليها العثور على ثغرات، أرسلت إلى خوادم الجامعة ما وصفته بنفسها بأنه «سيل» من 80 طلبًا.
وفي 28 مايو، حاولت البوتات اختراق موقع Data USA، وهو موقع عام يوفّر بيانات عن التوظيف والتعليم، لكن المحاولة لم تنجح. أرسل البوت طلبًا إلى الموقع، وحين لم يحصل على النتيجة المطلوبة، نفذ 12 عملية مسح بحثًا عن أنواع مختلفة من الثغرات الأمنية، لكنه لم يعثر على أي منها. وفي 18 يونيو، تمكنت بوتات OpenAI من اختراق موقع تابع للحكومة الأسترالية مرتبط بالنظام الصحي والحصول على بيانات منه، بحسب ما كشفه رئيس الوزراء الأسترالي أنتوني ألبانيزي. وبعد ذلك، في 20 و21 يونيو، حاولت بوتات OpenAI اختراق موقع المعهد الأسترالي للصحة والرعاية الاجتماعية.
ورصدت مختبرات Transluce، وهي جهة بحثية تركز على مراقبة الذكاء الاصطناعي، 3 من الحالات الأربع، وأكدت OpenAI وقوع الحالات جميعها. وقال مسؤولون أستراليون إن البوتات لم تحصل على بيانات شخصية في الحادثتين المرتبطتين بالمواقع الأسترالية. ووقال رئيس الوزراء الأسترالي أنتوني ألبانيزي إنه تحدث مع ألتمان وأبدي له «قلقه البالغ» من الاختراق، مؤكدًا أن البيانات التي تسربت من الموقع الحكومي لم تكن حساسة، وإنها شملت معلومات مثل تفاصيل الإنفاق، ولم يتم تسريب أي معلومات طبية أو شخصية.
مؤخرًا، دعا الرئيس التنفيذي لشركة Anthropic، داريو أمودي، شركات الذكاء الاصطناعي والحكومات إلى التعاون قبل أن تصبح التكنولوجيا قوية إلى درجة يصعب معها إبقاؤها تحت السيطرة البشرية. في المقابل، قال مسؤولون آخرون، من بينهم الرئيس التنفيذي لشركة Nvidia جنسن هوانغ، إن سيناريوهات الكارثة المرتبطة بالذكاء الاصطناعي مبالغ فيها. وقال الرئيس الأميركي دونالد ترامب إنه لا يرى حاجة إلى فرض تنظيمات مشددة على الذكاء الاصطناعي.
وقال كونراد ستوش، مدير الحوكمة المؤسسية في Transluce، في حديثه مع نيويورك تايمز، إن الكشف عن الحالات الأربع يؤكد أهمية التعامل بحذر شديد مع وكلاء الذكاء الاصطناعي، وهي برامج مستقلة قادرة على تنفيذ مهام نيابة عن المستخدمين. وأوضح ستوش أنه إذا جرى تدريب مجموعة كبيرة من الوكلاء على تنفيذ مهمة عامة، وكانت هذه البوتات مستعدة لاستخدام أدوات الاختراق للوصول إلى المعلومات، فإن أي جهة تمتلك البيانات التي تبحث عنها قد تصبح معرضة للخطر. وأضاف أن الحوادث في أستراليا كانت، على الأرجح، «أول حادثة يختار فيها وكيل من تلقاء نفسه اختراق موقع حكومي».
وقالت متحدثة باسم OpenAI إن الشركة تواصلت مع جامعة نيو مكسيكو وData USA، كما اتصلت بالحكومة الأسترالية في 10 سبتمبر. وأضافت أن الشركة تأخذ هذه الحوادث بجدية وتعمل على تفادي تكرارها مستقبلًا. وقالت المتحدثة إنّ OpenAI اكتشفت هذه الحوادث خلال «عملية إعادة تقييم واسعة» لنماذج الذكاء الاصطناعي التابعة لها، وهي عملية قالت إنها ستستمر عدة أشهر.
وكتب الرئيس التنفيذي لـOpenAI، سام ألتمان، خلال سبتمبر أن السلامة يجب أن تحظى بأولوية أكبر من زيادة قدرات الذكاء الاصطناعي، محذرًا من أن غياب وسائل الحماية قد يؤدي إلى أن «يفقد المجتمع البشري السيطرة على مستقبله ويسلمها إلى الذكاء الاصطناعي».